Agora troque horas de jogo por pedidos, documentos, banco de dados, e-mails, projetos, arquivos financeiros e sistemas que mantêm uma empresa funcionando.
A comparação muda de tamanho rapidamente.
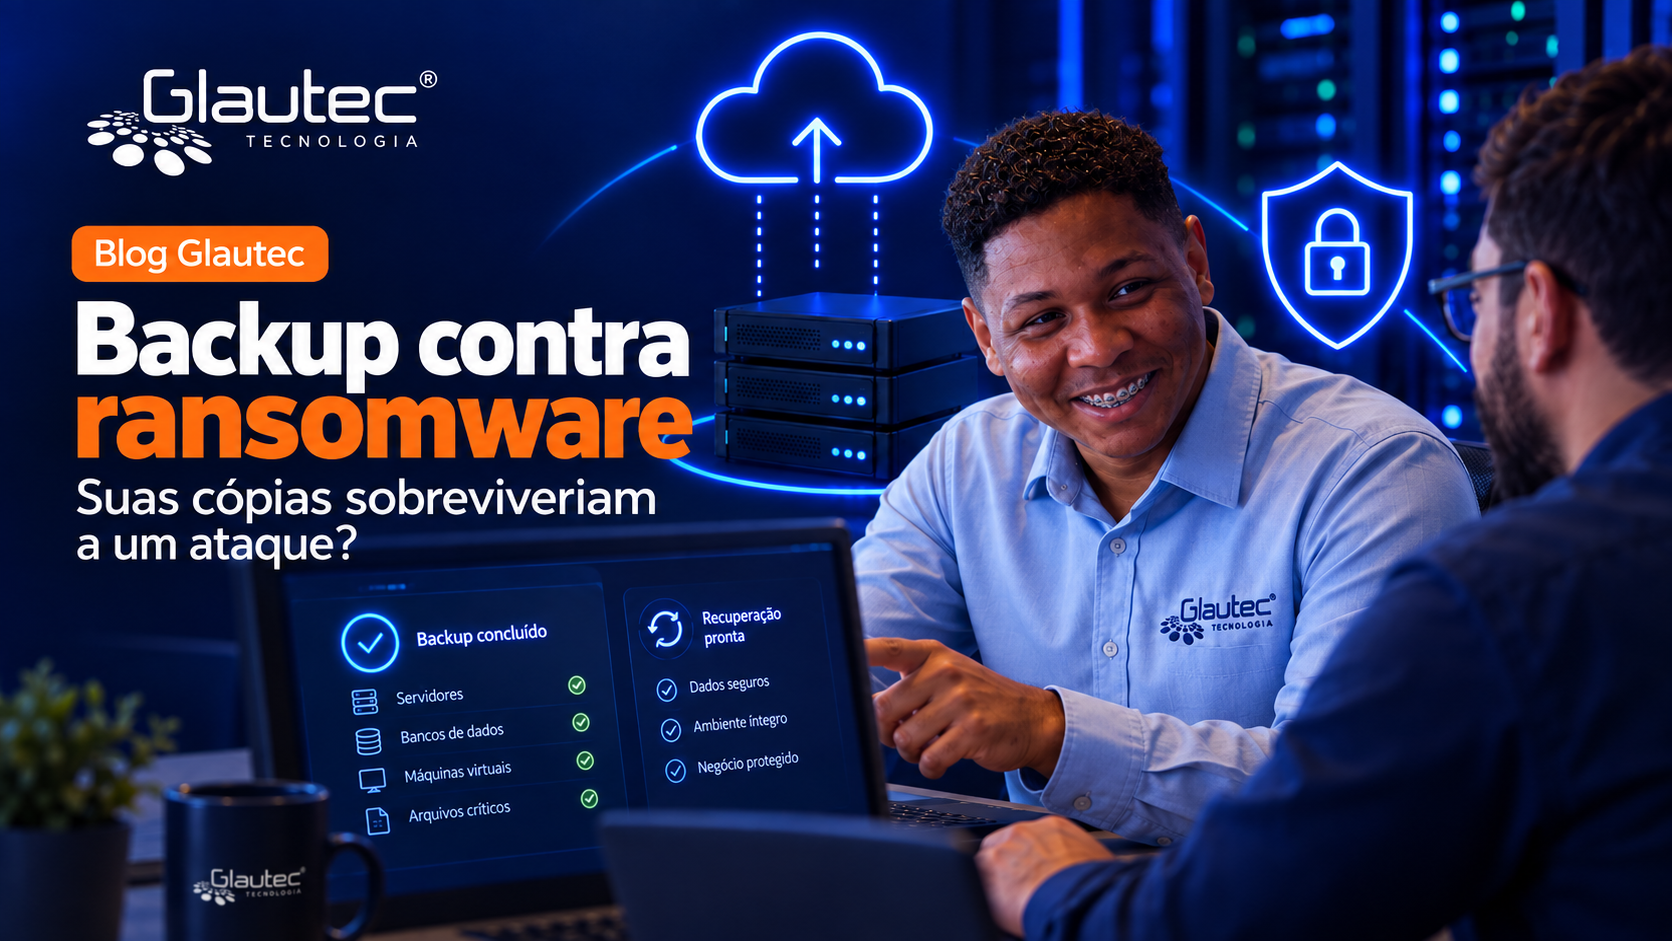
No ambiente empresarial, ter backup não basta se o mesmo ataque que criptografa os dados de produção também consegue alcançar, excluir ou criptografar as cópias.
Por isso, quando falamos em ransomware, a pergunta não deveria ser apenas:
“Temos backup?”
A pergunta mais importante é:
“Nosso backup continuaria disponível se o ambiente principal fosse comprometido?”
O ransomware não precisa atacar somente os arquivos de produção
É fácil imaginar um ataque de ransomware como algo que entra em um computador e criptografa documentos.
Na prática, o problema pode ser maior.
Agentes maliciosos podem tentar ampliar o acesso dentro da rede, utilizar credenciais comprometidas e procurar recursos que permitam dificultar a recuperação da empresa.
Isso inclui backups que continuam acessíveis pelo mesmo ambiente atacado.
A CISA alerta justamente que variantes de ransomware procuram localizar e excluir ou criptografar backups acessíveis. Por isso, recomenda manter cópias críticas protegidas, criptografadas, offline quando aplicável e testar regularmente sua disponibilidade e integridade.
O ponto é simples:
uma cópia que o atacante consegue alterar talvez não esteja suficientemente separada do problema que deveria resolver.
Backup e sincronização não são a mesma coisa
Esse é um dos erros mais comuns.
Imagine uma pasta no computador sincronizada automaticamente com um serviço em nuvem.
Um arquivo é alterado localmente.
A alteração sobe para a nuvem.
Isso é útil para manter arquivos atualizados em diferentes dispositivos.
Mas existe uma questão importante.
Se um ransomware criptografar os arquivos locais, essas alterações também podem ser sincronizadas.
A própria CISA alerta que backups automáticos em nuvem podem ser insuficientes quando arquivos comprometidos são sincronizados e acabam substituindo versões não afetadas.
Isso não significa que sincronização seja ruim.
Significa apenas que sincronizar arquivos e possuir uma estratégia de recuperação são coisas diferentes.
Uma empresa precisa entender se consegue voltar para uma versão anterior, por quanto tempo essas versões são mantidas e se existe uma cópia que permanece protegida mesmo quando a origem é comprometida.
O backup precisa estar distante do incidente
“Distante” não significa necessariamente estar em outro prédio ou em um HD guardado numa gaveta.
A separação pode ser física ou lógica, dependendo da arquitetura.
O importante é reduzir a possibilidade de que um comprometimento do ambiente principal alcance automaticamente todas as cópias.
Isso pode envolver controles como separação de credenciais, restrições administrativas, cópias offline em determinados cenários, armazenamento externo, mecanismos de proteção contra exclusão e, quando suportado pela solução, imutabilidade.
Imutabilidade significa que determinados dados não podem ser alterados ou excluídos durante um período definido.
A CISA recomenda que organizações considerem recursos desse tipo e proteções contra exclusão ou sobrescrita em armazenamentos utilizados para recuperação.
Mas nenhuma dessas tecnologias deveria ser tratada como botão mágico.
Uma configuração incorreta pode reduzir a proteção esperada.
O administrador do ambiente deveria conseguir apagar todas as cópias?
Essa pergunta costuma gerar uma boa reflexão.
Imagine um exemplo hipotético.
A mesma conta administrativa consegue acessar servidores, armazenamento e sistema de backup.
Se essa credencial for comprometida, o atacante pode ganhar acesso a muito mais do que a produção.
Por isso, a estratégia de backup também precisa olhar para identidade e acesso.
Quem pode alterar políticas?
Quem pode excluir cópias?
Quem pode modificar retenções?
As contas de backup são utilizadas no dia a dia?
Existe autenticação adicional?
Essas decisões ajudam a determinar o quanto a recuperação está realmente separada do ambiente que pode sofrer o ataque.
Não é apenas uma questão de onde o arquivo está armazenado.
Também importa quem consegue chegar até ele.
Ter três cópias não resolve se todas puderem ser comprometidas juntas
É comum encontrar referências à estratégia 3-2-1 de backup.
A lógica é manter múltiplas cópias, utilizar meios diferentes e manter pelo menos uma delas fora do ambiente principal.
É uma referência útil.
Mas contar cópias sem analisar a independência entre elas pode gerar falsa confiança.
Considere outro exemplo hipotético.
Uma empresa possui:
o arquivo original;
uma cópia em um servidor local;
uma cópia em outro armazenamento.
Tecnicamente, existem várias cópias.
Mas imagine que todas estejam permanentemente acessíveis pela mesma rede e administradas pelas mesmas credenciais.
O número aumentou.
A independência talvez não.
Por isso, a discussão deveria avançar de:
“Quantas cópias temos?”
para:
“Quantas dessas cópias poderiam sobreviver ao mesmo incidente?”
Backup criptografado também importa
Backup contém informação empresarial.
Em muitos casos, exatamente as informações que a empresa considera mais importantes.
Por isso, proteger apenas contra exclusão ou criptografia maliciosa não basta.
Também é necessário considerar confidencialidade.
A CISA recomenda manter backups críticos criptografados, principalmente quando armazenados fora do ambiente principal ou em serviços externos.
Mas aqui existe outro detalhe operacional.
Criptografia sem gestão adequada das chaves pode criar um novo problema: a empresa possui a cópia, mas não consegue acessá-la quando precisa.
Segurança e recuperação precisam funcionar juntas.
O teste de restauração é a prova que realmente importa
Um painel pode mostrar:
Backup concluído.
Isso é importante.
Mas não é a mesma coisa que:
Dados restaurados com sucesso.
Existe uma diferença entre executar uma rotina de cópia e provar que aquela cópia consegue devolver o ambiente à operação.
Por isso, a CISA recomenda testes regulares da disponibilidade e integridade dos backups em cenários de recuperação.
Um teste pode revelar problemas que não aparecem no status da rotina.
Credenciais podem estar vencidas.
Um arquivo importante pode não estar incluído.
A versão necessária pode não estar mais disponível.
O ambiente de destino pode apresentar incompatibilidades.
A restauração pode funcionar, mas levar mais tempo do que a empresa suporta.
O backup só termina sua história quando a recuperação funciona.
E se o ransomware já estiver dentro do backup?
Essa é outra questão importante.
Imagine que o comprometimento começou antes de alguém perceber.
Uma cópia realizada naquele período pode conter arquivos ou sistemas já afetados.
Por isso, recuperação após ransomware não deveria significar simplesmente restaurar a cópia mais recente sem investigação.
É necessário identificar um ponto confiável e evitar recolocar o problema dentro de um ambiente limpo.
A orientação da CISA para resposta a ransomware recomenda restaurar dados a partir de backups offline e criptografados, priorizando serviços críticos e tomando cuidado para não reinfectar os sistemas recuperados.
Essa é uma das razões pelas quais retenção e múltiplas versões podem fazer diferença.
O último backup nem sempre é automaticamente o melhor ponto de recuperação.
Cinco perguntas que sua empresa deveria responder
Se os servidores fossem comprometidos hoje, as cópias continuariam acessíveis para recuperação?
O mesmo usuário ou credencial consegue administrar produção e backups?
Existe proteção contra exclusão, alteração ou sobrescrita das cópias?
A empresa mantém versões suficientes para voltar a um ponto anterior ao incidente?
Alguém já testou a restauração e confirmou que os dados recuperados realmente funcionam?
Se várias respostas forem desconhecidas, isso não significa que o backup seja inútil.
Significa que existe uma parte importante da estratégia de recuperação que ainda precisa ser validada.
Como a Glautec atua nessa frente
O portfólio atual da Glautec apresenta o Glautec Protege como a solução voltada a backup e recuperação.
Entre as frentes publicamente informadas estão backup de servidores, máquinas físicas, máquinas virtuais, arquivos, Microsoft 365 e Google Workspace, além de recuperação assistida. A Glautec também informa monitoramento dos backups e soluções locais e em nuvem.
Isso não significa que todo contrato utilize a mesma arquitetura, retenção, tecnologia de imutabilidade ou frequência.
Essas condições precisam ser definidas conforme o ambiente, a criticidade dos dados e o escopo contratado.
O artigo-pilar sobre backup empresarial aprofunda a relação entre cópia, recuperação e continuidade.
Aqui, a mensagem é mais específica:
backup contra ransomware precisa ser pensado para sobreviver ao mesmo incidente que comprometeu os dados originais.
O “save” só vale quando você consegue voltar para ele
GTA 6 está chamando atenção porque poucas franquias de jogos conseguem gerar tanta expectativa.
Mas a metáfora que interessa para uma empresa é muito mais simples.
No videogame, perder progresso é frustrante.
No negócio, perder acesso aos dados pode interromper vendas, atendimento, faturamento, produção e decisões.
Por isso, não basta possuir um “save”.
Ele precisa continuar existindo quando você mais precisa dele.
Se sua empresa ainda não sabe se o backup sobreviveria a um ransomware, talvez essa seja uma pergunta importante para a próxima revisão de TI.
Deixa que a gente resolve.
Antony Canuto | Glautec Tecnologia